Cybersecurity Information Sharing Trends at home and abroad
모든 사물의 인터넷 연결을 기반으로 한 제4차 산업혁명의 도래로 사이버 공격 위협이 증가
점점 고도화·정교화 되는 사이버 보안 위협을 대처하기 위해 정보 공유 및 공동대응 등 국내외 다각적 협력 필요성 증대
As all things are connected to the Internet, the threat of cyber attacks increases
In order to cope with cyber security threats, it is necessary to cooperate in various fields such as information sharing and joint response system.
모든 사물이 인터넷에 연결됨에 따라 사이버 공격 위협은 점점 증가
고도화·지능화된 수법으로 사이버 공격 늘어
“ 랜섬웨어 워너크라이(WannaCry) 대란, 150개국·20만 건 피해”1
“ 공유기 해킹 통해 스마트폰 1만 3,501대 감염…경찰청 사이버안전국”2
한국은 취약점 공격과 악성코드 감염 위협에 가장 많이 노출된 국가
한국‘, CNC콜백 목적지·취약점 공격·APT콜백 발생’ 부분 1위3
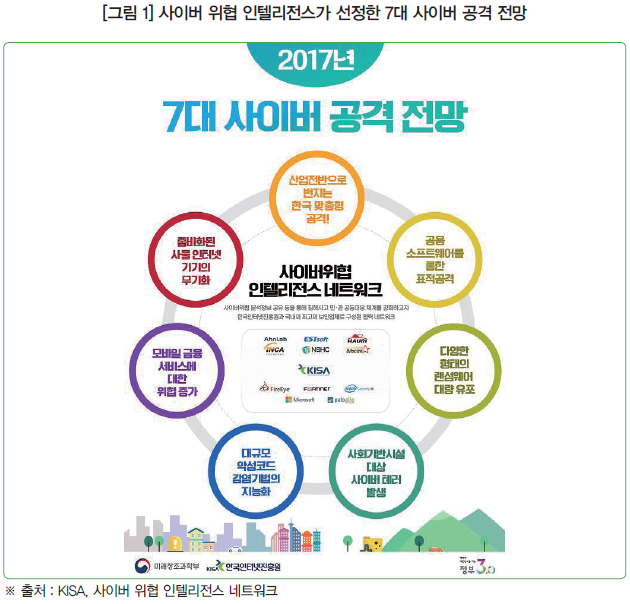
2017년 7대 사이버 공격 전망
1. 산업전반으로 번지는 한국 맞춤형 공격, 2. 자산관리 등 공용 소프트웨어를 통한 표적 공격, 3. 한국어 지원 등 다양한 형태의 랜섬웨어 대량 유포, 4. 사회기반시설 대상 사이버 테러 발생, 5. 멀버타이징(Malvertising) 공격 등 대규모 악성코드 감염기법의 지능화, 6. 악성앱 등 모바일 금융 서비스에 대한 위협 증가, 7. 좀비화된 사물인터넷(IoT) 기기의 무기화
사이버 위협 정보 공유 중요성 증대
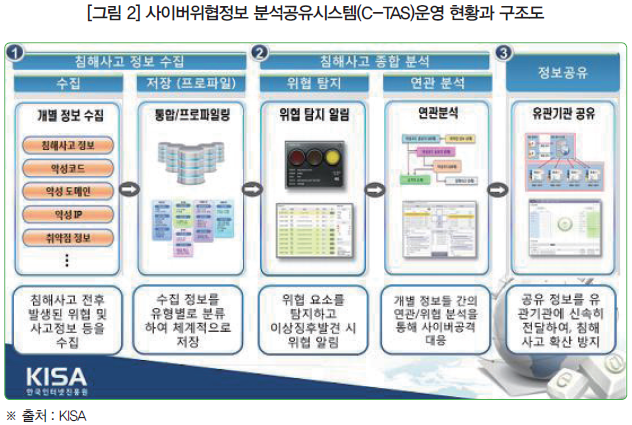
최근 국내외적으로 발생하는 사이버테러·공격 위협에 효과적으로 대응하기 위해 민·관의 정보공유 확대 등 다각적 협력 필요
주요국은 사이버안보관련 법제도 정비와 관련기관 설치, 국가 전반의 사이버보안 수준 강화등의 조치를 실행 중
각국의 사이버 위협 정보 공유 동향
미국
범정부 차원의 효과적인 사이버위협 대응을 위해‘ 국가정보국(Office of the Director of National Intelligence, ONDI)’ 내에 ‘사이버 위협정보 통합센터(Cyber Threat Intelligence Integration Center, CTIIC)’를 설립 (2015)
국외 사이버위협과 사고관련 분석을 정책결정자에게 제공하고 사이버위협에 체계적으로 대응하고 정부 간 대책을 조율할 목적
국가안보전략과 함께 민·관 사이의 효과적이고 신속한 사이버위협 대응을 위해‘ 민·관 사이버보안 정보공유 촉진 행정명령 추진(EXECUTIVE ORDER - Promoting Private Sector Cybersecurity Information Sharing)’(2015.02.13.)
민간부문과 정부 사이에 사이버보안에 관한 정보공유와 협력의 거점이 되는‘ 정보공유 분석기관(Information Sharing and Analysis Organizations, ISAOs)’의 설립을 적극 장려
기존의 ‘정보공유분석센터(Information Sharing and Analysis Centers, ISACs)’의 민·민 중심의 정보공유 활동을 민·관 분야까지 강화한 형태로 정보공유 협력의 중심 역할을 담당하게 하는 내용을 담고 있음
‘ 사이버 보안 정보공유법(Cybersecurity Information Sharing Act, CISA)’ 제정 (2015.12.18.)4
사이버위협지표 및 방어조치에 관한 정보 공유 절차 구축 및 가이드라인을 마련
정보공유에 참여한 기업이 책임을 면제할 수 있는 내용 포함
EU
'Communication on Network and Information Security: Proposal for a European Policy Approach’를 시점으로 보안관련 프로그램 시행 (2001)
EU회원국 네트워크 및 정보보안 지원을 위해‘ 유럽 네트워크 정보보안청(European Network and Information Security Agency, ENISA)’ 설립 (2004)5
국가 간 정보교류 증대와 네트워크 보안 기능 조정 등의 역할 수행
사이버범죄에 효과적 대응을 위해 유럽 각국의 침해사고 대응팀 구축을 지원하고 이를 네트워크로 묶는 초국가적 시스템 마련 추진
매년 사이버위협평가보고서 발간
EU 침해사고 대응팀(Computer Emergency Response Team, CERT) 창설 (2012.09.)
유럽 사이버범죄 센터(European Cybercrime Center, EC3) 개소 (2013.01.)
NATO 정보통신국(NATO Communications and Information Agency)에서 CDXI (Cyber Security Data Exchange and Collaboration Infrastructure)를 개발
정보 공유를 원활하게 해주는 기반 시스템으로써 자동화된 정보 공유, 용이한 사이버 정보 생성과 교환 등을 목표로 설계
여러 정보 공유와 관련된 표준을 만족하므로 다양한 시스템에서 호환이 가능
일본
‘ 사이버보안 기본법’ 제정으로 사이버보안 정책 수립 (2014.11.)
사이버보안 전략을 관장하는 전략본부와 실무를 담당하는 사이버보안센터(National center of Incident readiness and Strategy for Cybersecurity, NISC) 신설
기본법을 기반으로‘ 사이버보안 전략 2015’ 발표 (2015.08.)6
사물인터넷(IoT) 관련 종합적인 보안 대책을 담고 있는 것이 특징
기획/설계 단계부터 보안성 확보를 고려하는 Security By Design (SBD) 사고에 기초해 안전한 IoT 시스템을 구축하고 관련 사업을 진흥할 계획
보안 관련 정보의 공유, 분석, 대응을 위해 민관 협력을 한층 강화하고, 일본-ASEAN 국가 간 정보보안 정책회의, 일본-미국 사이버 방위정책 워킹그룹 등 주요국과의 국제 협력 체계를 강화할 예정
타 산업 분야의 지식을 겸비한 융합형 인재육성, 실무적 능력을 평가하는 자격제도 신설등도 추진할 계획
한국
‘ 사이버위협정보공유에 관한 법률안’ 발의 (2015.05.)
사이버 위협을 신속히 차단하여 피해를 최소화하는 등 효과적으로 대처할 수 있도록 공공·민간이 함께 사이버위협정보를 공유·분석하는 등 협력을 활성화하여 위협을 조기 탐지·전파할 수 있는 체계를 구축하는 것이 목적