blog
날짜2015.12.22
조회수28627
글자크기
-
- 국내 기업에서 공급하는 제품들은 글로벌 공급망 사슬에 의해 여러 국가에서 제조 된 반제품을 완제품화 하는 형태가 일반적임
- 특히 임베디드SW가 포함 된 전자기기의 경우, SW 및 HW의 안전성 확보가 중요함
- 따라서 SW 공급망 사슬 프로세스 전반에 대한 안전 관리가 필요함
-
시장 현황
- 전자기기를 개발, 생산, 유통하는 단계에서 기기 내부에 악성코드를 심는 형태의 해킹방법을 의미하는 “공급망 공격(The Supply Chain Silent Threat - Cyber Attack)7)”이 국내외적으로 발생함에 따라 해당 사태의 대응 이슈가 논의되고 있음
- 레노버, 화웨이, ZTE 둥 중국업체에서 생산하는 전자제품에 설치된 불법 백도어 프로그램에 의한 사이버 공격 가능성에 대한 우려 확산8), 영국 정보기관들이 전산망 사이버 침해 가능성을 우려해 중국 레노버가 생산한 PC의 공무 활용 금지9)
- 전자기기에 멀웨어(Malware)형태로 삽입된 코드는 기기의 표면적인 작동에는 영향을 끼치지 않기 때문에, 사용자가 코드의 존재여부를 식별하기 어려움
- 해당 기기가 공개된 네트워크에 연결되면, 개인 정보가 무방비로 노출됨에 따라 악의적으로 이용될 여지가 있음
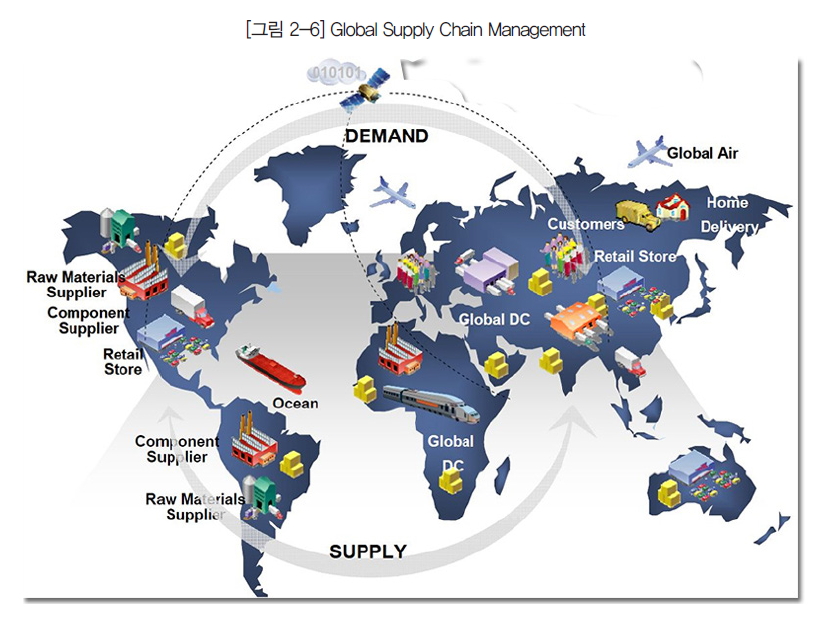
- 2013년 OECD 리포트10)에 의하면 전 세계에서 만들어지는 제품의 50%이상이 반제품(중간 제조품)이고, 완제품으로 조립되기 위해서는 글로벌 공급망 사슬을 이용하는 실정임
- 노트북 제조를 위한 공급망 사슬은 약 400여 개 회사로 구성됨11)Global Supply Chain Management
-
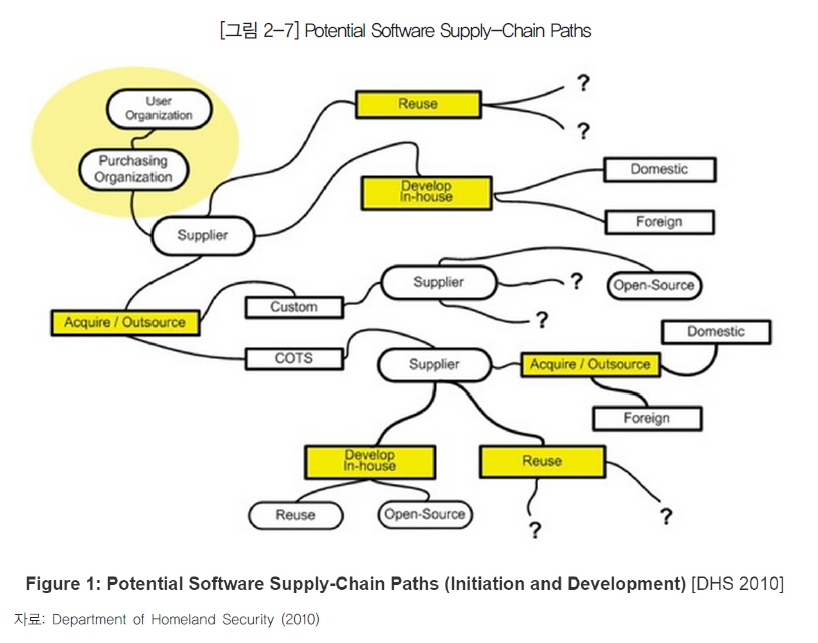
- 전자 부품에 탑재되는 임베디드 SW의 경우 개발(오픈소스 이용, 직접개발, 코드 재사용), 유통 단계 등이 제조업에 비해 복잡하기 때문에, 악의적인 공급망 공격에 쉽게 노출됨Potential Software Supply-Chain Paths
-
- 미국의 경우 공급 사슬망의 위험성을 인식하고 모든 수준에서의 정보통신기술(ICT) 공급망 위험을 판별, 평가, 감소시킬 수 있는 지침들을 제공하고 있음12)
-
주요 이슈 사항
- SW 수요/공급망의 신뢰성 위협
- 현 산업의 수요/공급망은 임베디드SW의 중요성이 높아짐에 따라, 유통 프로세스의 융합화로 인한 복잡성이 증가되는 추세이므로, SW의 보안취약점을 해결하지 못하는 경우, 공급망 전체의 정보보안 신뢰성을 위협받을 여지가 있음
- 공급망 사슬의 프로세스 투명성 확보 이슈
- 공급망 사슬의 투명성은 공급자 및 수요자의 관심과 합의를 통해 확보가능하며, 계약서의 명확성 및 상세한 품별 보안 등급 기준 등이 정립되어야 함
- 이를 위해 제품생산을 위해 수행되는 모든 과정을 엄격히 모니터링 할 수 있어야 하며, 특히 SW의 경우 배포 과정에서 악의적 수정을 식별할 수 있는 SW투명성 보증 방안이 강구되어야 함
-
시사점
- 산업의 글로벌화로 인한 복잡한 공급망 사슬은 생산되는 제품을 대상으로 한 악의적인 행위가 자행되기 쉬운 환경을 조성하고 있음
- 해당 문제 해결을 위해서는 글로벌 공급 사슬망의 단계별 행위자와 프로세스 구성 요소들의 영역을 구체적으로 파악하여, 문제 발생의 원인을 추적하기 용이한 공급망 조성 방안을 마련해야 함
- 글로벌 공급망 사슬의 SW안전관리체계 정립은 글로벌 이해당사자(개발 업체, 부품 업체, 조립 업체, 운송 업체 등)와 국가 정책적인 지원이 함께 수반되어야 달성될 수 있을 것으로 전망됨
-